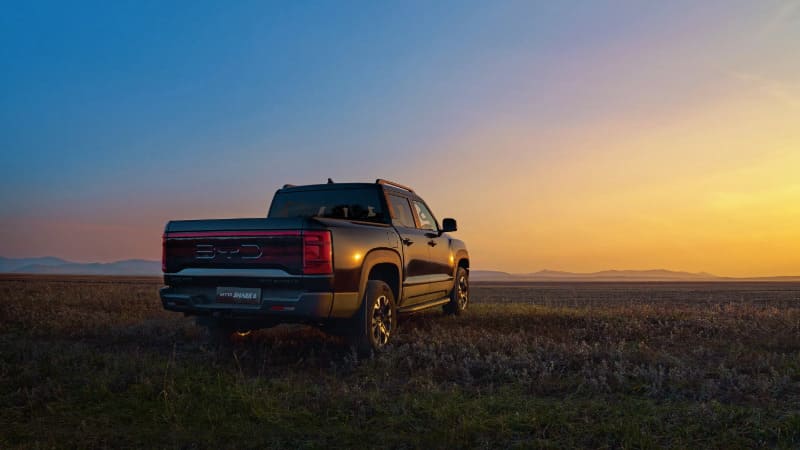
OTO Mounture — Masalah keamanan kembali menghampiri BYD Shark 6 di Australia. Setelah sebelumnya terkena recall akibat dudukan ban cadangan berpotensi rusak, pickup double cabin plug-in hybrid (PHEV) tersebut kini menjadi sorotan karena ditemukan celah pada sistem perangkat lunaknya.
Seorang pakar keamanan siber dalam program Four Corners milik ABC Australia disebut berhasil mengakses sistem infotainment BYD Shark 6 dan melakukan sejumlah fungsi pada kendaraan.
Mengutip laporan Drive, disebutkan bahwa pengujian tersebut dilakukan oleh Dan Hreszczuk, salah satu pendiri perusahaan keamanan siber Fortify Labs.
Sebelumnya, mobil BYD Shark 6 tersebut digunakan Hreszczuk selama sekitar dua pekan. Dalam demonstrasi yang ditayangkan ABC melalui program Four Corners, ia kemudian menunjukkan bagaimana celah keamanan pada sistem infotainment kendaraan dapat dimanfaatkan.
Hreszczuk disebut berhasil masuk ke sistem infotainment Shark 6 dan mengakses mikrofon kendaraan. Dengan akses tersebut, ia diklaim dapat mendengarkan percakapan telepon serta mencari sejumlah informasi pribadi yang tersimpan di sistem.
Tidak berhenti di sistem hiburan, pengujian tersebut juga menunjukkan sejumlah fungsi kendaraan yang dapat dikendalikan. Hreszczuk disebut berhasil menonaktifkan lampu depan, mengaktifkan wiper kaca depan, hingga mengunci pintu ketika mobil sedang dikemudikan.
Meski demikian, pengujian tersebut tidak sampai memberikan akses terhadap fungsi utama kendaraan. Sistem akselerator, rem, dan kemudi disebut tidak dapat dikendalikan melalui celah yang ditemukan.
BACA JUGA: Konsumen Keluhkan iCAR V23 Tak Kunjung Datang, Padahal Dijanjikan 3-4 Bulan
Menanggapi temuan tersebut, BYD menyatakan bahwa kemampuan untuk menonaktifkan lampu depan dan mengaktifkan wiper membutuhkan akses langsung ke kabel kendaraan.
Dengan demikian, menurut BYD, fungsi tersebut tidak dapat dilakukan dari jarak jauh apabila sebelumnya tidak ada akses fisik terhadap kendaraan.
BYD juga menjelaskan bahwa akses terhadap sistem infotainment dilakukan melalui Android Debug Bridge (ADB). Fitur tersebut merupakan perangkat yang tersedia dalam sistem operasi Android dan digunakan untuk berkomunikasi serta melakukan pengujian pada perangkat Android.
Menurut BYD, akses ADB pada kendaraan seharusnya hanya dapat dilakukan oleh pihak yang berwenang menggunakan perangkat khusus.
Namun, Hreszczuk disebut berhasil memanfaatkan celah perangkat lunak untuk mengaktifkan ADB. Setelah itu, ia memasang aplikasi pihak ketiga yang tidak tepercaya ke sistem infotainment Shark 6.
Temuan tersebut kemudian memunculkan pertanyaan mengenai keamanan sistem infotainment dan perangkat lunak yang digunakan pada kendaraan modern.
Sebab, kendaraan masa kini semakin terhubung dengan berbagai sistem digital, sehingga keamanan siber menjadi salah satu aspek yang turut menentukan keamanan sebuah kendaraan.
BACA JUGA: GAC Berencana Ambil Alih 50 Persen Saham FAW Toyota
BYD menyatakan tengah mempertimbangkan apakah pembaruan perangkat lunak diperlukan untuk mengatasi persoalan tersebut. Keputusan itu akan dilakukan setelah proses validasi secara menyeluruh. Proses validasi tersebut melibatkan tim BYD yang berada di China dan Australia.
Sebelumnya, BYD juga menghadapi persoalan berbeda pada Shark 6 di Australia. Laporan The Sidney Herald, menyebut sebanyak 32.009 unit BYD Shark 6 ditarik kembali.
Recall tersebut berkaitan dengan sistem penahan ban cadangan yang berpotensi mengalami kerusakan. Kondisi tersebut dapat menyebabkan ban cadangan terlepas ketika kendaraan sedang melaju.
Dengan adanya temuan terbaru terkait sistem infotainment, perhatian terhadap aspek keamanan BYD Shark 6 di Australia pun kembali meningkat. Namun, BYD masih melakukan proses validasi untuk menentukan langkah teknis yang diperlukan terhadap potensi kerentanan perangkat lunak tersebut.
(om/mg)